
Trezor警告CryptoBilis买家转移资金:硬件钱包疑现恶意植入物
2026-10-31 11:03 loading...

硬件钱包制造商Trezor近日发出安全警报,呼吁所有通过经销商CryptoBilis购买设备的用户立即转移其数字资产。这一举措源于一起关于Trezor Safe 5设备中存在未知硬件篡改的指控,尽管相关设备尚未送至实验室检测,Trezor仍评估该事件具有可信度。
事件背景与初步发现
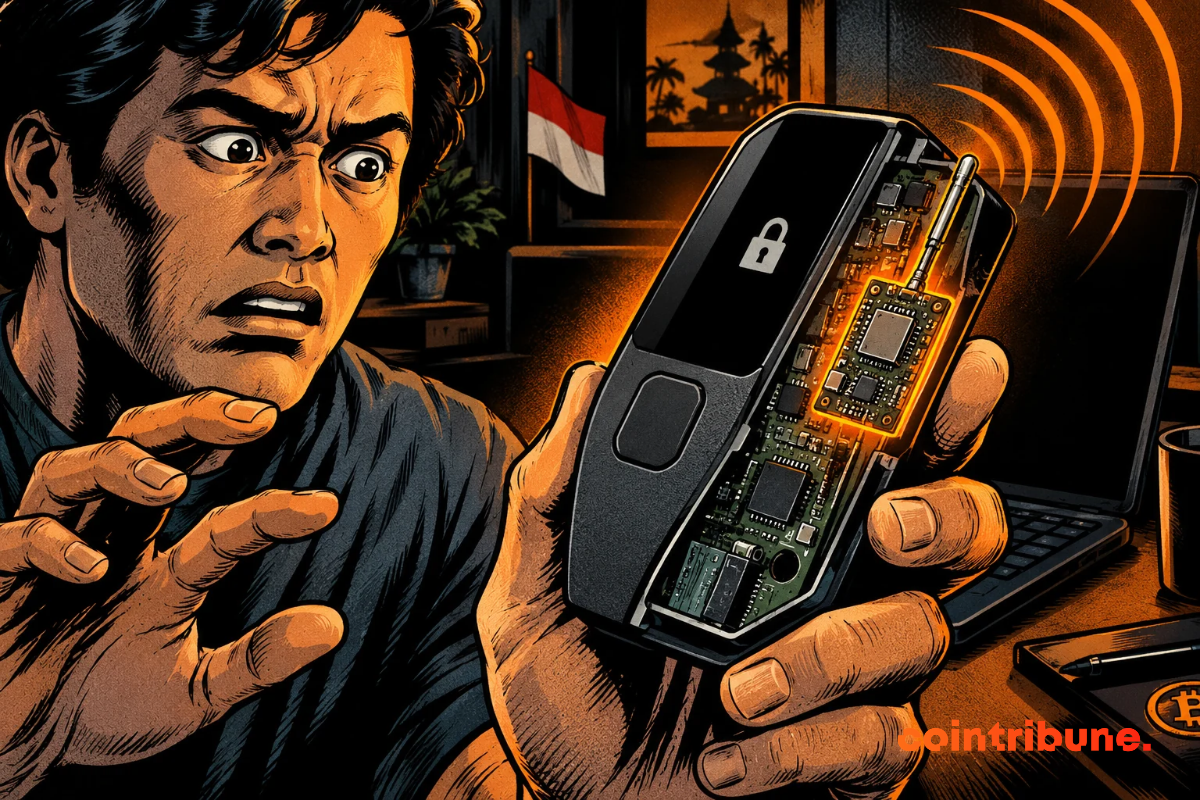
2026年10月28日,Trezor安全团队接收到一份来自印度尼西亚用户的负责任披露报告,描述了一起在2026年8月购自CryptoBilis的Safe 5设备中发现的异常情况。该用户称,在主板与屏幕之间发现了额外的电路板,上面集成有蜂窝通信模块和天线装置。
据非官方描述,该植入物可能具备读取屏幕显示内容的能力,包括助记词,并在设备连接时通过移动网络将数据外传。尽管目前尚未提交实物以供验证,Trezor基于其技术判断认为该报告值得重视。
公司应对与用户建议
Trezor表示,截至目前未收到任何资金损失的报告。值得注意的是,报告提交者在发现异常前已主动将资金转移出原设备,避免了潜在风险。
为保障用户资产安全,Trezor建议所有自2026年3月以来通过CryptoBilis购买过任意型号硬件钱包的客户,立即将资金迁移至使用新助记词创建的新钱包中,并联系官方支持团队。对于尚未激活设备的用户,则无需操作。
受影响用户可申请更换设备或获得代金券作为补偿。此外,Trezor已终止与CryptoBilis的合作关系,后者此前为Trezor在东南亚地区的授权经销商,合作关系已于2026年10月正式结束。
行业影响与供应链安全警示
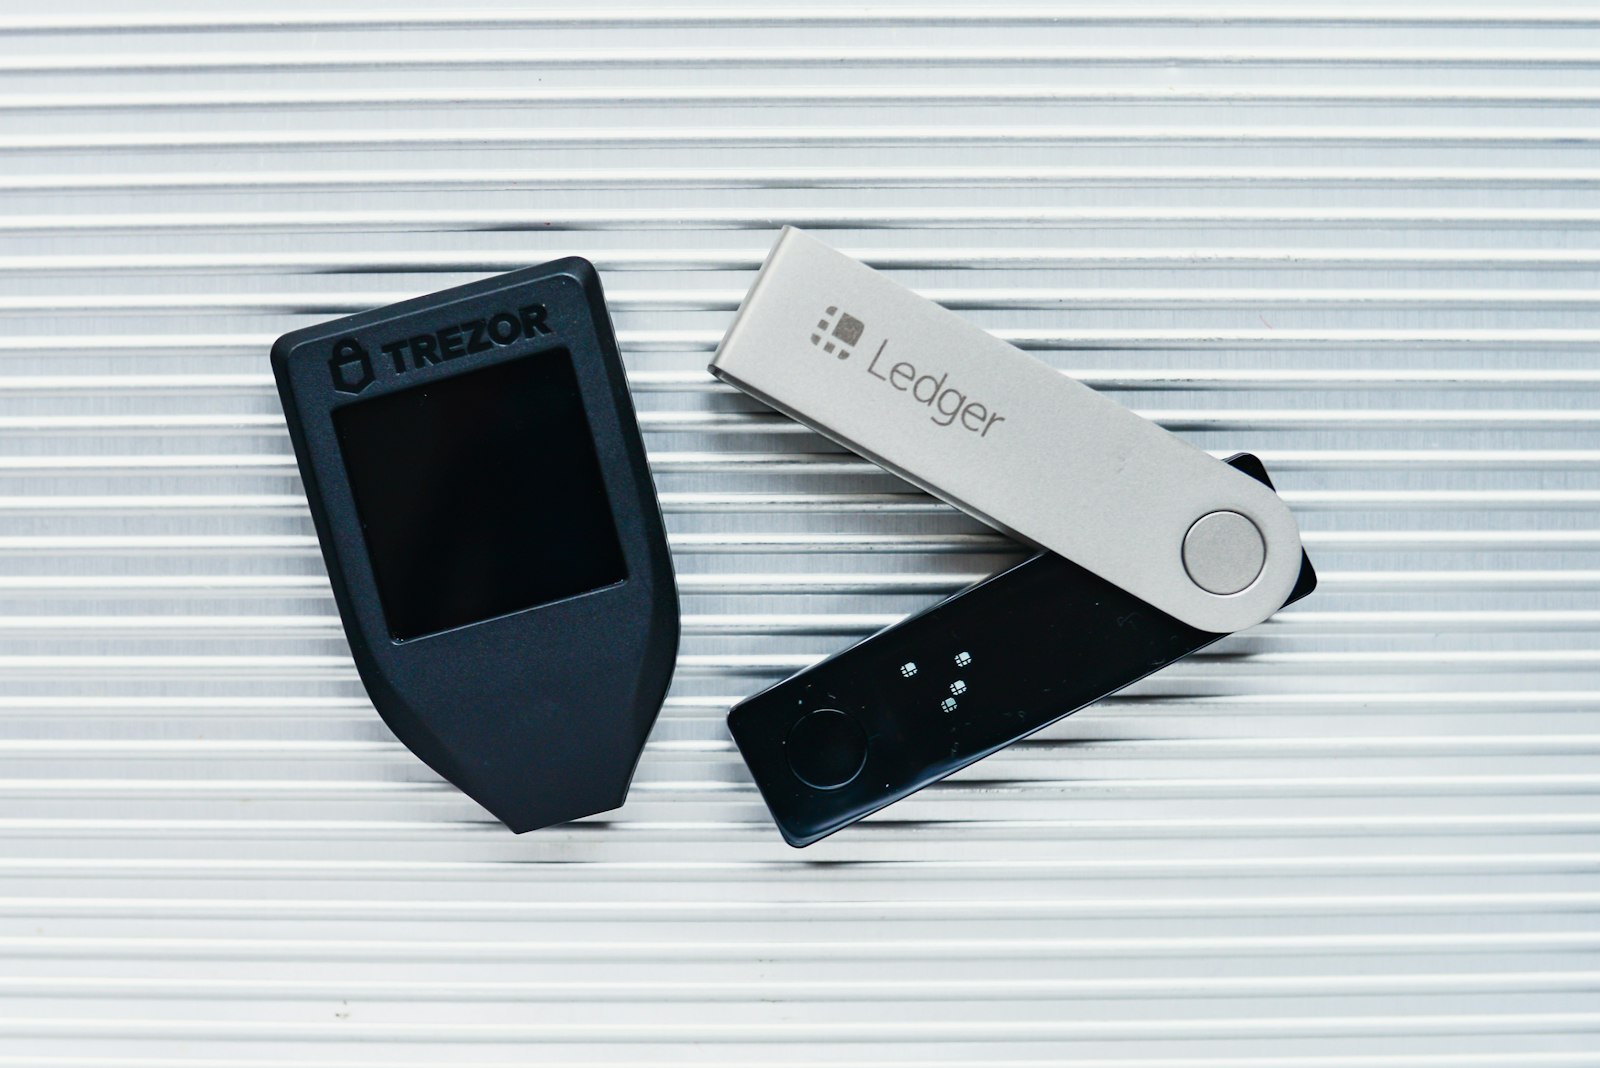
BleepingComputer指出,此次事件与近期另一品牌Ledger遭遇的类似攻击在形态和功能上高度相似,引发业界对硬件钱包供应链安全性的广泛关注。
Trezor进一步表示,已对四台来自CryptoBilis的其他设备进行检查,未发现篡改痕迹。因此,当前案例仍属孤立且未经证实的个例,但其潜在威胁不容忽视。
专家提醒,此类攻击通常发生在设备出厂后、送达用户前的运输或仓储环节,一旦被植入恶意组件,将极大增加私钥泄露风险。最有效的防范方式是直接从制造商官网或列明的认证渠道购买设备。

分享至


 相关阅读
-
Trezor警告:CryptoBilis渠道硬件钱包疑存恶意芯片矿业头条 2026-10-31 06:59
-
Trezor警告:CryptoBilis渠道售出的Safe 5设备疑存恶意硬件植入矿业头条 2026-10-30 17:29
-
Ledger与前Mt. Gox CEO就9000万美元硬件钱包被盗事件公开争执矿业头条 2026-10-19 06:13
-
Chainalysis:任务诈骗团伙成Ledger植入物盗窃最大受害者,损失超60枚比特币矿业头条 2026-10-19 06:12
-
Ledger 硬件钱包曝安全漏洞:东南亚经销商设备藏窃密植入物矿业头条 2026-10-14 05:29
-
Ledger 揭露 CryptoBilis 销售设备存非法硬件植入物矿业头条 2026-10-13 21:30
-
OneKey与Trezor切断与CryptoBilis合作,用户设备免费更换矿业头条 2026-10-13 13:29
-
OneKey与Trezor切断与CryptoBilis合作,涉事经销商致Ledger超1亿美元损失矿业头条 2026-10-13 09:30
-
OneKey终止与CryptoBilis合作 或受Ledger安全事件波及矿业头条 2026-10-13 05:45
-
Ledger调查东南亚经销商泄露事件,损失超8600万美元矿业头条 2026-10-13 01:36
 热门资讯