
Keystone钱包客户数据泄露事件引发钓鱼风险
2026-10-26 13:59 loading...

Keystone钱包在2026年10月20日检测到异常网站访问活动,并于10月23日确认客户数据存在暴露风险。尽管公司强调私钥与助记词未受波及,但此次事件仍引发对钓鱼诈骗的广泛忧虑。
10月24日,Keystone通过X平台发布声明,指出未经授权的访问导致客户姓名、联系信息、送货地址及订单详情外泄。虽然钱包凭证未被窃取,但这些零售数据可能被用于精准化社交工程攻击,增加用户被误导的风险。
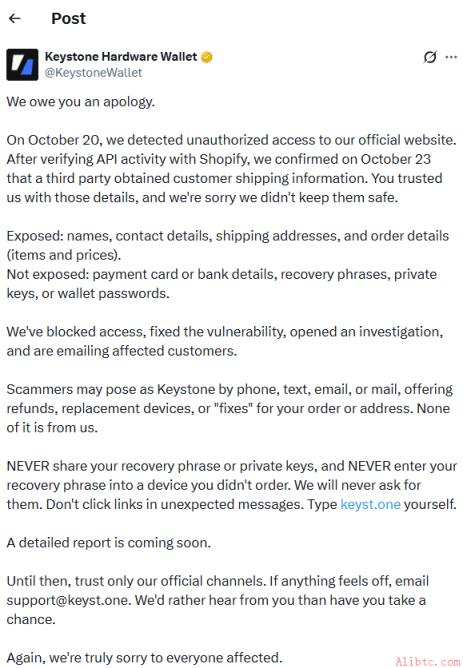 新闻 – Keystone 确认客户数据泄露 | 来源:X
客户信息泄露或成新型攻击入口
Keystone披露,泄露内容包括客户姓名、电话、收货地址、所购商品及价格等。这些信息虽不直接关联钱包密钥,却可帮助攻击者构建可信度极高的虚假沟通场景。
例如,诈骗者可能以“订单更正”“设备更换”为由,利用真实订单细节诱导用户点击恶意链接或透露敏感信息。此类行为并非针对钱包本身,而是利用客户信任实施间接攻击。
行业多起类似事件凸显系统性风险
Keystone并非孤例。2026年,Trezor也报告其物流合作伙伴ShipMonk遭遇入侵,影响超过8万人;而SafePal则因交易跟踪插件漏洞,导致近4万名用户的购买信息外泄。
此外,Trezor还曝出邮件服务商Brevo账户被攻破,造成超34万条营销联系人数据流出,攻击者借此发送钓鱼邮件。这些案例共同揭示一个趋势:加密资产安全不仅依赖钱包本身,更取决于整个供应链中的数据保护能力。
调查仍在进行中,关键信息未公开
Keystone表示,已在修复漏洞后启动客户通知流程,并展开深入调查。然而,公司未公布受影响人数、攻击持续时间及补救完成日期,相关细节将在后续报告中披露。
这一透明度缺失使外界难以评估事件影响范围。目前,用户只能依据官方警告采取防范措施:避免点击不明链接、不向任何方透露助记词或私钥,并手动输入官网地址以规避中间人攻击。
美国联邦贸易委员会(FTC)亦提醒公众,面对来源不明的加密货币相关请求应保持警惕,尤其对要求提供账户信息或转账的行为须高度防范。

分享至


 相关阅读
-
CZ:AI黑客威胁加密货币被夸大,传统金融更脆弱区块链 2026-10-23 14:36
-
CoinCDX关联钱包再曝可疑交易,1599万USDT流向中心化交易所矿业头条 2026-10-22 21:15
-
CoinDCX否认新漏洞遭质疑,链上追踪暴露资金异常流动矿业头条 2026-10-22 21:15
-
480万美元Ledger钱包被盗事件原因未明,间谍芯片说法存争议矿业头条 2026-10-17 13:36
-
2026年Q3加密安全事件盘点:11.8亿美元损失背后的关键漏洞矿业头条 2026-10-16 21:36
-
韩国拟加强加密资产安全监管应对多起网络攻击矿业头条 2026-10-15 17:10
-
Coinbase预警比特币量子安全风险:转型需提前布局区块链 2026-10-14 20:32
-
Anthropic警告自复制AI威胁:或数月内蔓延至用户设备比特币 2026-10-14 12:21
-
英国加密交易者遭武装抢劫近80万美元资产,链上数据难证胁迫矿业头条 2026-10-14 05:29
-
AI拦截1900亿美元漏洞:2026年加密安全迎来革命性突破矿业头条 2026-10-14 01:28

 热门资讯