
Ledger硬件钱包供应链遭植入间谍芯片,超9000万美元资产被盗
2026-10-14 05:35 loading...

在部分硬件钱包遭遇恶意篡改,造成约9000万美元加密货币损失后,总部位于巴黎的Ledger公司启动了对经销商管理流程及设备防篡改能力的深度审查。该公司明确指出,此次事件属于典型的物理供应链攻击,而非其软件系统或内部网络被入侵。
间谍芯片运作机制曝光
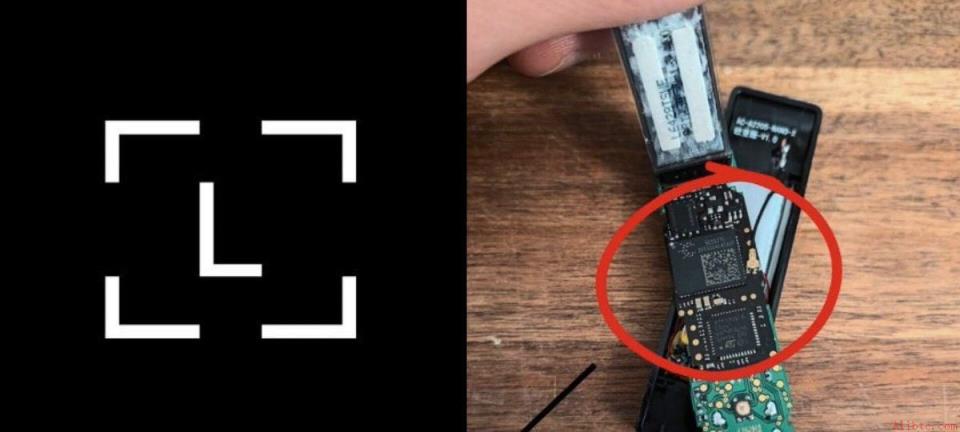
根据Ledger在X平台发布的最新调查进展,一家名为CryptoBilis的东南亚经销商销售的部分设备中被发现嵌入了隐蔽的间谍芯片。该芯片具备读取用户24词助记词恢复短语的能力,并通过内置eSIM模块利用移动通信网络将敏感信息外传。
Ledger强调,该恶意组件未侵入设备的核心安全元件(Secure Element),也未对交易签名过程进行干扰或修改,因此交易本身仍保持可信。
此前,Mt. Gox前首席执行官马克·卡佩莱斯在社交媒体上披露,他在新加坡机场购买的一台未拆封的Ledger Flex设备中同样检测到类似植入物。另一位买家Ben Yorke也证实其购自零售商Metapod。目前,所有可确认的损失均指向CryptoBilis渠道,其他销售渠道尚未有证据支持存在同类问题。
零售渠道接连受波及
除CryptoBilis外,德国大型零售商MediaMarkt也被曝出销售经过篡改的设备。MediaMarktSaturn集团发言人向彭博社证实,已全面下架该品牌所有相关产品,涵盖线下门店及线上平台。
Ledger首席执行官帕斯卡尔·戈蒂埃在社交平台上表示:“物理层面的供应链攻击是整个行业必须正视的风险。”他透露,公司正在重新评估直接销售与第三方经销商的合作模式,强化端到端控制。
戈蒂埃特别提醒公众:“当前网络流传的信息良莠不齐,部分数据未经核实。不法分子可能借机制造恐慌以牟利。请始终以Ledger官方公告为准。”
CTO呼吁用户主动上报可疑设备
Ledger首席技术官查尔斯·吉勒梅特公开请求用户将疑似被篡改的设备寄送至公司进行专业检测。目前,针对篡改行为实施者的调查仍在推进中。
吉勒梅特警告称:“若您从CryptoBilis购买了未初始化的Ledger签名设备,请勿启用;若已设置,请立即把资金转移至使用全新助记词生成的新设备中。”
损失估算与安全应对策略
据Galaxy Digital研究团队估算,本次事件造成的经济损失已突破9000万美元。CoinDesk援引链上数据分析,涉及超过300个钱包,总损失接近9320万美元,其中Tether已冻结价值1000万美元的USDT稳定币。
Ledger尚未公布具体受害者数量和最终损失金额。公司已向所有曾通过CryptoBilis购买产品的客户发出警示:未激活设备禁止初始化;已激活用户应尽快完成资产迁移,确保使用独立生成的助记词恢复短语。”

分享至


 相关阅读
-
MediaMarkt Saturn下架Ledger产品 因硬件钱包遭篡改传闻矿业头条 2026-10-13 21:27
-
Ledger硬件钱包遭物理篡改:东南亚经销商涉事设备致超9000万美元损失区块链 2026-10-13 20:40
-
Ledger确认东南亚经销商钱包遭硬件篡改,损失超8600万美元矿业头条 2026-10-13 01:36

-
Ledger调查东南亚经销商泄露事件,损失超8600万美元矿业头条 2026-10-13 01:36
-
Ledger确认东南亚经销商售出被盗硬件钱包矿业头条 2026-10-12 17:39
-
Ledger设备遭篡改攻击蔓延至欧洲,XRP漏洞惊现万亿级风险矿业头条 2026-10-12 13:36
-
Ledger硬件钱包安全事件:9320万美元被盗,调查深入展开矿业头条 2026-10-12 09:21

-
Ledger设备篡改事件蔓延欧洲,XRP漏洞引发市场警觉区块链 2026-10-12 08:57
-
Ledger硬件钱包疑遭非法植入物攻击,影响范围或扩至欧洲矿业头条 2026-10-12 05:39
-
Ledger确认硬件钱包现物理植入物,欧洲多地报告异常矿业头条 2026-10-12 05:18
 热门资讯